Alle OpenID-Connect- oder OAuth-2.0-Anbieter können angebunden werden (z. B. Microsoft, Google usw.). Hier finden Sie weitere Informationen zu OpenID Connect auf der Identitätsplattform von Microsoft. Die Schritte zur Registrierung lesen Sie bitte hier.
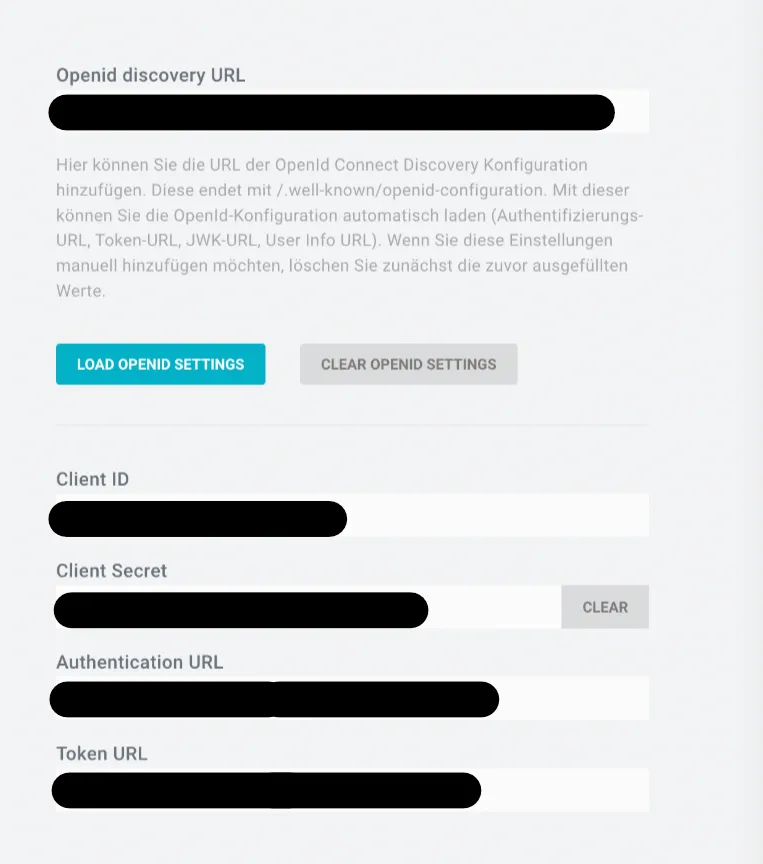
Wenn Sie eine Subdomain von Lawlift verwenden, müssen Sie die folgenden Informationen in die SSO-Einstellungen eingeben. Ansonsten benötigen wir diese Informationen von Ihnen. Schreiben Sie uns dazu bitte eine E-Mail.
1. Redirect URL
https://app.lawlift.de/auth/ für SSO für Nutzende (nutzen Sie eine Subdomain, ersetzen Sie „app“ durch Ihre Subdomain)
https://app.lawlift.de/auth/publications für SSO für Publikationen (nutzen Sie eine Subdomain, ersetzen Sie „app“ durch Ihre Subdomain)
2. OpenID discovery (configuration) URL
Info
Die URL hat folgende Endung: https: // (…) /.well-known/openid-configuration
3. ClientID
4. Client secret (Wenn benötigt)
5. Die von Ihnen präferierte Authentifzierungsmethode
Info
Sie können auswählen zwischen implicit flow und authorization code flow (empfohlen)
Sobald wir OpenID Connect für Sie freigeschaltet haben, können Sie diese Authentifizierungsmethode für alle Ihre Publikationen nutzen. Bei Bedarf können wir auch eine Subdomain für Sie anlegen - dann können Sie OpenID Connect auch für die Anmeldung nutzen.